
Halcyonで、ランサムウェア対策にさらなる安心を。
まずはお気軽にご相談ください。
ランサムウェア被害
急増中
Victim of Ransomware
ランサムウェアとは、感染したコンピュータ内のデータを暗号化し、利用不能にしたうえで復元のために身代金を要求するサイバー攻撃です。
ランサムウェア攻撃からの平均復旧期間は22日間と言われており、業務停止による損失や信用の低下など、長期間にわたって甚大な影響を及ぼします。
ランサムウェアによる被害
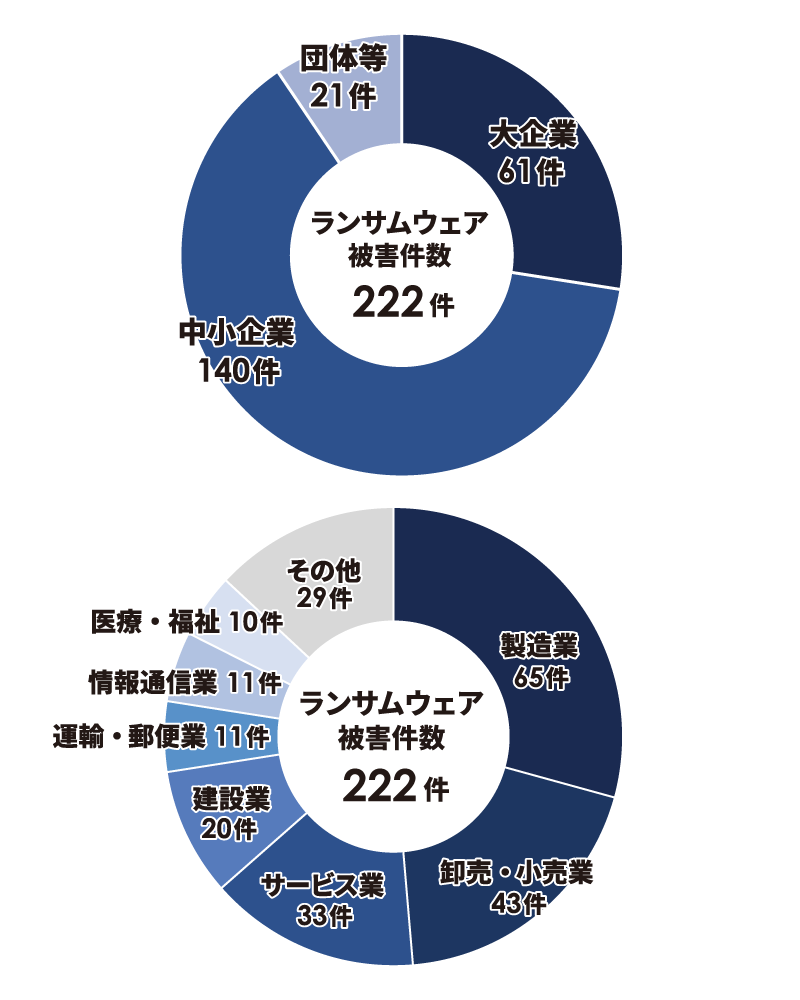
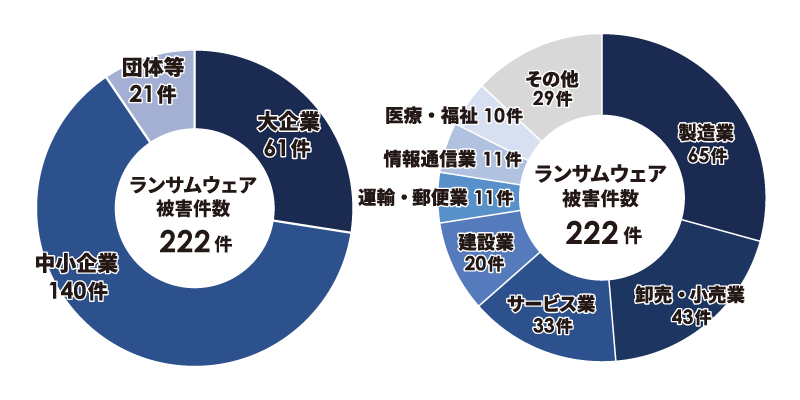
出典:警察庁 サイバー警察局『令和6年における
サイバー空間をめぐる脅威の情勢等について』(令和7年3月)
被害事例1:ランサムウェア感染による被害と二次被害
複数サービスの停止や、多くの個人情報や企業情報の漏えいが判明。
フィッシング攻撃等により従業員のアカウント情報が窃取されたことが原因と推測されている。また、攻撃組織が公開したとされる情報がSNS等を通じて拡散される二次被害が発生した。
被害企業:出版企業
被害事例2:RaaSが利用された被害
RaaS の一種である「Phobos」を用いた攻撃。攻撃者はサーバーの脆弱性およびVPNルーターの設定不備を悪用して社内ネットワークに侵入し、複数のサーバーに対してデータの暗号化を行った。
10万件を超える個人情報が漏えいする可能性があった。
被害企業:システム開発・コンサル企業
出典:IPA 独立行政法人 情報処理推進機構 セキュリティセンター
『情報セキュリティ10大脅威 2025 組織編』(2025年2月)
暗号化、情報流出、業務停止。
ランサムウェアは、
企業の事業継続を脅かす
重大な経営リスクです。
arrow_cool_down
しかし…
ランサムウェアの攻撃手法は
進化を続けており、
既存のセキュリティをすり抜けてしまう…
-
AIを活用したツールと窃取された認証情報により、侵入は時間の問題です。
-
攻撃者は、既に信頼されているツールを悪用して紛れ込み、活動範囲を広げます。
-
既存のツールは無力化され、データは暗号化・窃取され、システムは停止します。
-
身代金の額は行き当たりばったりではありません。攻撃者は、何をどれだけ要求すべきかを正確に把握しています。
既存のセキュリティ製品では
捉えきれない攻撃にも対応し、
ランサムウェアによる被害から
事業継続を守る。
それを実現するのが です。
Halcyonとは What's Halcyon

ランサムウェアレジリエンスに特化した
専用プラットフォーム
Halcyonは、ランサムウェアを阻止し、事業を止めないためだけに設計された、ランサムウェアレジリエンスに特化した専用プラットフォームです。
ランサムウェア専用に設計された防御レイヤーにより、既存のセキュリティ製品では捉えきれない攻撃にも対応します。
万が一攻撃がすり抜けた場合でも、迅速な復旧を支援し、事業継続への影響を最小限に抑えます。
さらに、24時間365日体制のROC(Ransomware Operations Center)の専門家が監視・対応を行います。攻撃への対処はHalcyonが引き受けるため、お客様のチームは本来の業務に集中できます。
-
事業を揺るがす事態を、何事もない出来事に変えます。 Halcyonはレジリエンスのレイヤーを追加し、被害を最小限に抑え、数週間ではなく数分で業務を復旧させます。
-
攻撃のどの段階でも、Halcyonが待ち構えています。 暗号化される前に阻止。情報が流出する前に阻止。事件として報じられる前に阻止。
-
世界初のランサムウェアオペレーションセンター(ROC) ランサムウェアの専門家チームが、追加費用なしでお客様に代わってランサムウェアとの戦いに対応します。
私たちがHalcyonをお届けする理由
「Halcyon」は、「過去の、穏やかで満ち足りた時代」を意味します。
ランサムウェアが存在しなかった穏やかな時代を思い起こさせるとともに、誰もランサムウェアを心配することなく事業を続けられる未来への願いが、この名前には込められています。
ロゴに描かれているのは、水平線から差し込む光と、それを受けて輝く水面です。それは一日の終わりを告げる夕日にも、新たな始まりを照らす朝日にも見えます。
私たちPUERTOもまた、お客様が未来に向けて挑戦し続けられる環境を支えることを大切にしています。
PUERTOとはスペイン語で「港」を意味し、人が集い、つながり、挑戦し、新たな航路を描く場所であり続けたいという願いが込められています。
セキュリティは本来、不安をあおるためのものではなく、日々の業務に集中できる状態をつくるためのものだと私たちは考えています。
私たちがHalcyonをお届けしているのは、ランサムウェア対策という枠を超え、「お客様が安心して事業を続けられる状態を支える」という考え方に共感しているからです。
Halcyonが提供する価値 Why Halcyon
意識する必要のない、レジリエンス
24時間365日体制のROCと
ランサムウェア対策に特化した防御レイヤーにより、
攻撃の防止、排除、復旧までを支援します。
プラットフォーム
振る舞い検知のAIおよび機械学習(ML)が、着弾した瞬間にランサムウェアを検知します。
クラウド上の新しい検知情報が、すべてのエンドポイントで亜種をブロックします。
BYOVDやEDR(エンドポイント検知・対応)への改ざんをブロックします。
DXPがデータ窃取をブロックし、二重脅迫から保護します。
Halcyon ROCがホストを隔離し、不審な挙動を調査します。
ROCの専門家が、業務に支障が出る前に攻撃者を検知・封じ込め・排除します。
悪意ある暗号化を、事実上不可能にします。
暗号鍵を捕捉し、バックアップに頼らずにファイルを復号します。
Halcyonランサムウェア
オペレーションセンター(ROC)
よくある質問 FAQ
- ランサムウェアとは?
-
ランサムウェアとは、身代金が支払われるまでコンピューターシステムやデータへのアクセスを遮断することを目的とした悪意あるソフトウェア(マルウェア)です。
通常は利用者のデータを暗号化し、復号鍵と引き換えに支払いを要求します。ランサムウェア攻撃は、悪意あるコードを含む添付ファイル付きのメールを送りつける形で行われるのが一般的です。利用者が添付ファイルを開いた時点でランサムウェアがインストールされ、データの暗号化が始まります。中には1台のコンピューターから別のコンピューターへ感染を広げる亜種も確認されており、いっそう危険な存在となっています。ランサムウェアから身を守る最善の方法は、不審なメールや添付ファイルを開かない、コンピューターのセキュリティソフトを最新の状態に保つといった、日頃のサイバー衛生を実践することです。
- ランサムウェアはどうやってセキュリティを回避するのか?
-
ランサムウェアとは、被害者のファイルを暗号化し、復号鍵と引き換えに支払いを要求するマルウェアです。
個人にとっても企業にとっても増大する脅威であり、セキュリティ対策を回避する手口はますます巧妙になっています。回避手口の一つがソーシャルエンジニアリングです。フィッシングメールや偽のソフトウェア更新通知などを使い、被害者自身にマルウェアをダウンロード・インストールさせる手口です。インストールされてしまえば、ファイルの暗号化と支払い要求が始まります。
もう一つの手口が、ソフトウェアやOSの脆弱性の悪用です。被害者がソフトウェアやOSを最新バージョンに更新していない場合、既知の脆弱性が残ったままとなります。ランサムウェアはこれを悪用して被害者のファイルにアクセスし、暗号化します。
さらに、解読が困難な高度な暗号化技術を用いることでも、セキュリティ対策を回避します。これにより、身代金を支払わずにファイルを復旧することは事実上ほぼ不可能になります。ランサムウェアから身を守るには、ソフトウェアとOSを最新の状態に保ち、強固なパスワードを使い、メールを開いたりソフトウェアをダウンロードしたりする際に慎重になることが重要です。また、重要なファイルを外付けハードディスクやクラウドストレージサービスへ定期的にバックアップすることも推奨されます。
まとめると、ランサムウェアはソーシャルエンジニアリング、ソフトウェアやOSの脆弱性の悪用、高度な暗号化技術によってセキュリティ対策を回避します。この増大する脅威の被害に遭うリスクを最小限に抑えるため、先手を打った対策を講じることが重要です。
- 二重脅迫(ダブルエクストーション)とは?
-
二重脅迫は、被害者に身代金を支払わせる圧力を大幅に高める、ランサムウェアキャンペーンの高度な手口です。サイバーセキュリティ全般の文脈では、被害者のデータを暗号化するだけでなく、暗号化の前に機密情報を盗み出すことを指します。この二重の脅しは、身代金が支払われなければ盗んだデータを公開すると迫ることで、支払いの可能性を高めるよう設計されています。
ランサムウェアのエコシステムにおいて、二重脅迫は攻撃者が被害者に対して握る交渉上の優位を強める重要な役割を果たします。従来のランサムウェア攻撃はデータの暗号化のみに焦点を当てていましたが、二重脅迫の登場によって、攻撃者は新たな強制の層を手に入れました。組織の業務面と評判面の両方を狙うこの手口は、セキュリティチームにとって手強い課題となっています。
ランサムウェアの攻撃チェーンでは、二重脅迫は通常、後半の段階で用いられます。まず攻撃者は、フィッシングメール、脆弱性の悪用、窃取した認証情報の利用といった手段で標的ネットワークへのアクセスを獲得します。侵入後は権限昇格によってより高い権限を得て、ネットワーク内を横方向に移動しながら価値あるデータを特定し盗み出します。データを確保した後にランサムウェアを展開してファイルを暗号化し、被害者を自らのシステムから締め出します。最終段階では脅迫の要求が行われ、身代金が支払われなければ盗んだデータを公開すると脅すことで、二重脅迫のサイクルが完成します。
二重脅迫を用いるランサムウェアキャンペーンは急速に一般化しており、多くの攻撃者がこの手口をプレイブックに組み込んでいます。この手法は攻撃者の金銭的利益を増やすだけでなく、セキュリティオペレーションセンター(SOC)やインシデントレスポンスチームの対応も複雑にします。データ流出の脅しにより、組織は評判への影響やデータ保護規制への適合まで考慮しなければならなくなり、対応の緊急度と難易度が一段と高まります。
実際の二重脅迫の手口では、攻撃者が被害を最大化するために攻撃を綿密に計画することが少なくありません。暗号化を始める前にネットワーク内で数週間から数か月を費やし、最も機微なデータを慎重に選んで盗み出します。この周到なやり方により、データ公開の脅しに現実味が生まれ、被害者が身代金要求に応じる可能性が高まります。
結論として、ランサムウェアキャンペーンにおける二重脅迫は攻撃者の手口の大きな進化を示すものであり、世界中の組織にとって深刻な脅威となっています。二重脅迫の仕組みと攻撃チェーンにおける位置づけを理解することで、セキュリティ担当者はこうした高度化する脅威への備えと防御を強化できます。
- ランサムウェアからの復旧にはどれくらいかかるのか?
-
ランサムウェア攻撃からの復旧に要する時間は、攻撃の深刻度と、攻撃の前・最中・後に講じた被害軽減策によって大きく異なります。
数時間で復旧できるケースもあれば、組織の準備状況によっては数週間から数か月を要するケースもあります。復旧の第一歩は、感染したシステムを隔離し、ランサムウェアのさらなる拡散を防ぐことです。影響を受けたサーバーを停止したり、感染した機器をネットワークから切り離したりする対応が必要になります。ここではネットワークセグメンテーションが決定的に重要です。
感染を封じ込めたら、次は被害を評価し、どのデータが失われ、あるいは侵害されたかを見極めます。今日の多段階型ランサムウェア攻撃では、データ窃取が重要な要素となっているためです。この作業は時間を要することが多く、バックアップが適切に維持されていなかったり、バックアップ内の重要データまでランサムウェアに暗号化されていたりする場合には特に長引きます。
バックアップが利用できる場合でも、影響を受けたすべての機器に対処する必要があるため、バックアップからのデータ復元は依然として複雑で手作業が多く、時間のかかる作業です。バックアップが利用できない場合や、重要データとバックアップ内のデータの両方がランサムウェアに暗号化されている場合、復旧はさらに困難になります。
データの復元に加えて、そもそもランサムウェアの侵入を許した脆弱性や開いたままの攻撃経路に対処することも重要です。ソフトウェアの更新、より強固なセキュリティ対策の導入、フィッシング詐欺をはじめとする一般的な攻撃手口を避けるための従業員教育などが必要になります。さらにインシデントレスポンスチームは、攻撃者のアクセス経路が完全に遮断されていること、そして攻撃者が活動を再開できるような永続化の仕組みが残っていないことを確認しなければなりません。
総じて、ランサムウェア攻撃からの復旧に要する時間は、攻撃の深刻度と講じた被害軽減策によって大きく変わります。しかし、攻撃を受ける前から先手を打って備え、攻撃時には感染の隔離、被害の評価、バックアップからのデータ復元を迅速に実行することで、組織は被害を最小限に抑え、できる限り早く通常業務へ復帰できます。
- ランサムウェア攻撃の被害はどう抑えるのか?
-
ランサムウェア攻撃は近年ますます一般的になっており、企業にも個人にも壊滅的な被害をもたらし得ます。
この攻撃では、ファイルが暗号化され、復号鍵と引き換えに身代金の支払いが要求されます。支払わなければ、すべてのデータを失うリスクがあります。では、ランサムウェア攻撃の被害はどうすれば抑えられるのでしょうか。
第一歩は、先手を打つことです。つまり、そもそも攻撃を成功させないための対策を講じることです。具体的には、ソフトウェアを最新の状態に保つこと、強固なパスワードを使うこと、フィッシングメールをはじめとする攻撃者の常套手段を見抜く方法を従業員に教育することが挙げられます。
万一ランサムウェア攻撃の被害に遭った場合、最も重要なのは慌てないことです。感染拡大を防ぐため、感染したシステムをただちにインターネットおよびすべてのネットワークから切り離してください。社内に対応できる体制がない場合は、被害状況の評価と最善の対応方針の判断を支援してもらうため、専門のITセキュリティ企業に連絡すべきです。
身代金を支払わずにファイルを復旧できる場合もあります。バックアップファイルや専用のソフトウェアを使って復号する方法です。ただし、常に可能とは限らず、場合によっては身代金の支払いが唯一の選択肢となることもあります。とはいえ、支払いは推奨されません。
再発を防ぐには、今回の経験から学ぶことが重要です。セキュリティ手順を徹底的に見直し、必要な変更を加えてください。また、警戒を怠らず、最新の脅威やオンラインで安全を保つためのベストプラクティスについて、自身と従業員の学習を続けることも大切です。
結論として、ランサムウェア攻撃の被害を抑えるには、先手を打つ予防策と、実際に攻撃を受けた際の迅速かつ効果的な対応の両方が必要です。警戒を怠らず、データを守るために必要な手順を踏むことで、被害に遭うリスクを最小限に抑え、事業や個人のデータの安全を確保できます。
- セキュリティにおけるレジリエンスとは?
-
セキュリティにおけるレジリエンスとは、システムや組織がセキュリティインシデントに耐え、業務に大きな支障をきたすことなく回復する能力を指します。
これには、セキュリティ脅威を防止・検知し、対応するための対策を講じることに加え、万が一インシデントが発生した際にもその影響を最小限に抑えられるよう、緊急時対応計画や冗長性を備えておくことが含まれます。サイバー攻撃をはじめとするセキュリティ脅威がますます頻繁かつ巧妙になっている今日のデジタル環境において、レジリエンスの重要性は高まる一方です。組織は、被害を最小限に抑え、事業継続性を維持するために、セキュリティインシデントを迅速に特定し、対応できる体制を整える必要があります。セキュリティソリューションはリスクを低減するために設計されていますが、リスクを完全になくすことはできません。レジリエンスの計画とは、障害の発生を前提として備えることであり、サイバー攻撃の成立やその他の重大な支障が生じても、組織が対応できる状態にあるという確信を持つことにほかなりません。
セキュリティにおけるレジリエンスの主な構成要素には、次のようなものがあります。
- 冗長性:一つのシステムに障害が発生しても重要な機能を継続できるよう、バックアップとなるシステムやプロセスを備えておくこと。
- 継続的な監視:セキュリティ脅威や異常の兆候がないか、システムとネットワークを常時監視すること。
- インシデント対応計画:誰がどの対応に責任を持つか、どのように連携を図るかを含め、セキュリティインシデントへの対応方針をあらかじめ定めておくこと。
- レジリエンスのテストと訓練:システムやプロセスが有効に機能するかを定期的に検証し、セキュリティインシデントへの対応方法について従業員に訓練を提供すること。
総じて、セキュリティにおけるレジリエンスとは、最善を期待しつつ最悪の事態に備えることです。セキュリティ脅威を防止・検知し、対応するための対策を講じることで、組織は万が一発生したインシデントの影響を最小限に抑え、顧客やステークホルダーからの信頼を維持することができます。
- ランサムウェアに対するレジリエンスはどう高めるのか?
-
ランサムウェア攻撃は近年ますます一般的になっており、個人にとっても企業にとっても壊滅的な被害をもたらし得ます。
しかし、ランサムウェアに対するレジリエンス(回復力)を高め、万一攻撃を受けた場合の被害を最小限に抑えるために取れる手順があります。
何よりもまず、堅牢なバックアップ体制を整えることが重要です。具体的には、外付けハードディスクやクラウドストレージサービスへ定期的にデータをバックアップすることです。データがバックアップされていれば、ランサムウェア攻撃を受けても復元するだけで済み、身代金を支払わずに済みます。
もう一つの重要な手順が、ソフトウェアを最新の状態に保つことです。ランサムウェアは古いソフトウェアの脆弱性を突くことが多いため、OS、Webブラウザー、その他のソフトウェアを常に最新バージョンで運用してください。
メールの添付ファイルを開いたりリンクをクリックしたりする際にも注意が必要です。ランサムウェアは、利用者をだまして不正なソフトウェアをダウンロードさせるフィッシングメールを通じて広がることが多くあります。送信者を確認し、不審なリンクはクリックする前に必ず再確認してください。
最後に、ランサムウェアをはじめとするマルウェアからコンピューターを守るため、マルウェア対策ソフトの利用を検討してください。こうしたソフトは、不正なソフトウェアが被害をもたらす前に検知・ブロックできます。
これらの手順を実践することで、ランサムウェアに対するレジリエンスを高め、深刻な攻撃を受けるリスクを最小限に抑えられます。攻撃者の一歩先を行くために、警戒を怠らず、ソフトウェアとバックアップ体制を最新に保つことを忘れないでください。